Kako izabrati i povezati VPN ruter iza mts, Yettel, A1, SBB i drugih operatera, podesiti WireGuard ili OpenVPN za TV i proveriti da nema DNS i IPv6 curenja.
Kako podesiti VPN na ruteru u Srbiji: od izbora opreme do provere da nema curenja
Provera podataka: 29. septembar 2026. Pravila operatera, firmware i cene mogu da se promene. Podaci o proizvodima ispod odnose se na navedenu hardversku reviziju. Gde javno uputstvo ne potvrđuje postupak za vaš paket, pitajte tehničku podršku pre promene opreme. Cene su proverene 29. septembra 2026. na navedenim stranicama, nisu garancija zaliha ili konačne cene.
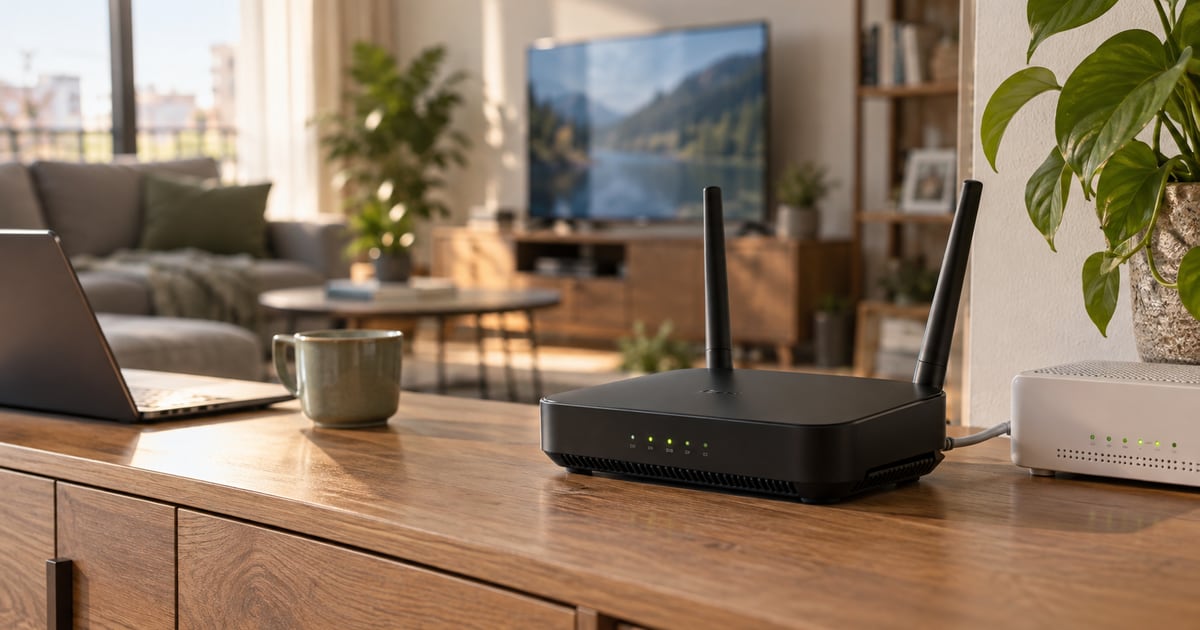
Želite VPN na televizoru, konzoli ili celoj kućnoj mreži, a ti uređaji nemaju odgovarajuću VPN aplikaciju? Rešenje je ruter koji radi kao VPN Client. On uspostavlja tunel ka VPN servisu, pa uređaji iza njega koriste tu vezu prema pravilima koja zadate. Takav ruter možete prvo da povežete iza rutera operatera. Bridge Mode nije preduslov. Nije vam potrebna ni javna ni statička IPv4 adresa za običan odlazni VPN Client.
Ovaj vodič ide redom kojim je najbezbednije raditi: proverite šta već imate, odaberite topologiju, podesite WAN, uspostavite VPN, odredite koji uređaji ga koriste, pa izmerite i proverite izlazni IP, DNS i IPv6. Za kućni VPN Server, kome pristupate spolja, važe drugačiji uslovi.
Brz odgovor: da li vam treba dodatni ruter?
Ako VPN treba samo laptopu ili telefonu, aplikacija na tom uređaju obično je jednostavnija. Ako vaš operaterski ruter zaista ima VPN Client za željeni protokol i pravila po uređaju, dodatni ruter možda nije potreban. Proverite baš reč Client u njegovom interfejsu. Oznaka VPN Passthrough znači da uređaj iza rutera sme da uspostavi svoj VPN. Ona ne znači da ruter sam povezuje televizor i ostatak mreže na VPN. VPN Server radi u suprotnom smeru: omogućava udaljenim uređajima da pristupe vašoj kući.
| Funkcija | Šta radi | Tipična potreba |
|---|---|---|
| VPN aplikacija na uređaju | Tuneluje saobraćaj tog uređaja | Jedan telefon ili laptop |
| VPN Client na ruteru | Povezuje ruter sa udaljenim VPN servisom | TV, konzola ili više uređaja |
| VPN Server na ruteru | Prihvata pristup spolja ka kući | Udaljeni pristup kućnoj mreži |
| VPN Passthrough | Propušta VPN koji pokreće drugi uređaj | Kompatibilnost, bez tunela na samom ruteru |
Pre kupovine pogledajte četiri stavke u specifikaciji tačne revizije: WireGuard ili OpenVPN Client, brzinu VPN klijenta ako je proizvođač objavljuje, pravila po uređaju i ponašanje pri padu tunela. Proverite i WAN tip koji traži operater, PPPoE i VLAN podršku ako planirate Bridge Mode. Oznake AX3000 i BE3600 mere deklarisanu Wi-Fi klasu, ne brzinu šifrovanja.
Dve ispravne mrežne šeme
Najlakši početak: bez Bridge Mode-a
Internet
   |
ISP ruter u Router Mode-u
   | LAN port
   | Ethernet kabl
   | WAN port
Lični ruter u Router Mode-u sa VPN Client-om
   | LAN ili Wi-Fi
TV, laptop, telefon i drugi uređaji
Na ličnom ruteru izaberite DHCP / Automatic IP za WAN ako ISP ruter automatski dodeljuje adresu. Njegov WAN će obično dobiti adresu poput 192.168.1.2. Lični ruter mora imati drugačiji LAN opseg, recimo 192.168.50.0/24. Zatim uključite VPN Client i povežite na lični ruter samo uređaje koje želite da obuhvatite. Ne morate da dirate operaterski ONT ili TV prijemnik.
Ovo pravi Double NAT: ISP ruter prevodi adrese jednom, a lični ruter drugi put. Odlazni WireGuard i OpenVPN klijent uobičajeno rade kroz takvu postavku, uključujući vezu iza operaterskog CGNAT-a. Double NAT najviše komplikuje dolazne veze, port forwarding, samostalno hostovanje, pojedine igre, UPnP i neke VoIP ili P2P scenarije. Za pregledanje veba i standardni odlazni VPN često je sasvim prihvatljiv.
DMZ na ISP ruteru može većinu dolaznog saobraćaja proslediti na rezervisanu WAN adresu ličnog rutera, na primer 192.168.1.2. To nije Bridge Mode i Double NAT ostaje. DMZ koristite samo ako vam treba dolazni saobraćaj i samo prema WAN interfejsu rutera sa uključenim firewall-om. Ne stavljajte računar ili NAS direktno u DMZ. Ako ste iza operaterskog CGNAT-a, DMZ na kućnom ruteru sam po sebi neće otvoriti dolazni pristup sa interneta.
Kada operater uključi Bridge Mode
Internet
   |
ISP ONT ili modem u Bridge Mode-u
   | bridge LAN port
   | Ethernet kabl
   | WAN port
Lični ruter u Router Mode-u
   | NAT, firewall, DHCP, DNS, Wi-Fi, VPN
Kućni uređaji
Bridge Mode praktično prepušta rutiranje ličnom ruteru, dok ISP uređaj i dalje završava optičku ili kablovsku vezu, u zavisnosti od tehnologije. Vaš ruter tada upravlja NAT-om, firewall-om, DHCP-om, DNS-om, Wi-Fi-jem i VPN-om. WAN ne mora automatski dobiti javnu IPv4: operater i dalje može koristiti CGNAT. Tačan bridge port, WAN protokol i ostanak TV ili telefonskih usluga zavise od operatera i opreme.
Ne povezujte dva LAN porta ako želite da lični uređaj radi kao glavni ruter. U oba opisana scenarija kabl ide LAN operaterskog uređaja u WAN ličnog rutera. Access Point Mode služi kada želite samo dodatni Wi-Fi. U tom režimu uređaj uglavnom nije gateway i njegov VPN Client obično ne kontroliše celu mrežu. Ako operater ne može da uključi Bridge Mode, ostavite ga u Router Mode-u i prvo proverite VPN u jednostavnijoj šemi.
CGNAT, Double NAT i javna adresa nisu ista stvar
CGNAT je prevođenje IPv4 adresa unutar mreže operatera: više pretplatnika deli javnu adresu. RFC 6598 za zajednički adresni prostor izdvaja 100.64.0.0/10.1 SBB u svojim tehničkim uslovima opisuje dodelu javne ili privatne dinamičke IPv4 i ograničenja dolaznih servisa iza CGNAT-a.2 Kućni Double NAT nastaje kada dva vaša rutera uzastopno rutiraju. Možete imati oba u isto vreme.
Za okvirnu proveru pogledajte WAN IPv4 na prvom uređaju koji dobija adresu od operatera i uporedite je sa adresom koju vidi sajt za proveru javne IP. Ako je WAN u 100.64.0.0/10, a javna IP drugačija, verovatno ste iza CGNAT-a. Ako je WAN 192.168.x.x, prvo utvrdite da li gledate lični ruter iza ISP rutera. Sama privatna adresa na ličnom ruteru nije dokaz operaterskog CGNAT-a. Kod DS-Lite ili drugih tehnologija slika može biti složenija, pa potvrdu tražite od podrške.
Javna dinamička IPv4 može se promeniti. Javna statička IPv4 ostaje dodeljena po uslovima usluge. Za VPN Client prema komercijalnom servisu obično vam ne treba nijedna posebna javna adresa jer vezu pokrećete iznutra. Javna dostupnost je bitna za kućni WireGuard ili OpenVPN Server, direktan NAS, kamere, sopstveni server i port forwarding. Statička adresa olakšava stabilnu adresu servisa, ali dinamička javna adresa uz DDNS često može da posluži za udaljeni pristup.
Šta je javno potvrđeno kod operatera u Srbiji
Tabela govori samo o javno dostupnim dokumentima, a ne garantuje istu konfiguraciju na svakoj lokaciji. „Sopstveni ruter“ ovde znači mogućnost povezivanja dodatnog uređaja iza operaterskog, ne automatsko pravo da zamenite ONT. Za praznine u dokumentaciji proverite sa tehničkom podrškom svog operatera.
| Operater | Bridge Mode | Sopstveni ruter | PPPoE | VLAN | CGNAT | Javna IPv4 | Napomena |
|---|---|---|---|---|---|---|---|
| mts | Dokumentovan za stariji ADSL i poslovni scenario, aktuelni kućni FTTH proveriti | Iza ISP rutera da; zamena zavisi od usluge | Starija dokumentacija za određene usluge | Proveriti | Proveriti | Statička na zahtev prema staroj dokumentaciji | Ne preslikavati ADSL parametre na optiku 3 |
| Yettel Net / Hipernet | Na zahtev preko zvanične forme | Yettel predlaže Bridge za sopstveni ruter | Proveriti za paket | Proveriti | Privatna dinamička IP je podrazumevana prema FAQ | Statička javna uz doplatu; u FAQ 480 RSD mesečno | Cena i uslovi provereni 29.9.2026. 4 |
| A1 optički internet | Na zahtev u objavljenoj GPON specifikaciji | Da, iza A1 CPE | Dokumentovan u bridge scenariju | ID dostavlja A1 na zahtev | Proveriti | Proveriti | Dokument navodi MTU 1492 i IPv4 5 |
| SBB | Nije javno potvrđena opšta procedura za fizička lica | Dodatni ruter iza SBB opreme | Za opisani kablovski pristup dokumentovan DHCP | Proveriti po usluzi | Moguća privatna dinamička IPv4 | Moguća dinamička javna ili dodatni statički servis | Veleprodajni bridge dokument nije pravilo za domaćinstva 2 |
| Supernova | Nije javno potvrđeno opšte pravilo | Dodatni ruter iza ISP opreme, konkretan režim proveriti | Proveriti | Proveriti | Proveriti | Objavljena je stranica za statičku IP, uslove proveriti | Zavisi od FTTH ili kablovske mreže 6 |
| Orion Telekom | Nije javno potvrđeno opšte kućno pravilo | Proveriti sa podrškom | Proveriti za aktuelnu optiku | Proveriti | Proveriti | Statička IP se pominje u biznis ponudi | Star ADSL priručnik nije izvor za današnji FTTH 7 |
Kako čitati ove podatke
A1 je objavio najkonkretnije tehničko uputstvo za sopstveni Layer 3 ruter na optici. Posle zahteva A1 daljinski prebacuje svoj CPE u bridge, dok GPON terminacija ostaje na A1 uređaju. Lični ruter mora podržati PPPoE korisničko ime i lozinku, VLAN tagovanje sa ID-jem koji A1 dostavlja, MTU 1492 i IPv4. Navedena vrednost MTU odnosi se na opisani A1 scenario, nije univerzalno podešavanje za sve operatere.5
Yettel u aktuelnom FAQ izričito upućuje na online formu za Bridge Mode. Isti FAQ navodi privatnu dinamičku adresu uz Yettel Net i doplatu za javnu statičku IP. To ne znači da je statička IP potrebna za VPN Client. Za TV i tačne WAN parametre posle promene pitajte podršku.4
mts javno kaže da se može koristiti sopstvena oprema, ali dokument o PPPoE kredencijalima za privatne korisnike datira iz 2018. i odnosi se na tadašnji scenario. Poslovni FAQ iz 2020. opisuje bridge uz sopstvenu opremu. Nijedan od tih izvora ne potvrđuje jedinstven postupak za svaku sadašnju kućnu FTTH ili VDSL instalaciju.3
SBB tehnički uslovi potvrđuju DHCP na kablovskom pristupu, moguću javnu ili privatnu IPv4 i mogućnost statičke adrese kao dodatne usluge. Poseban veleprodajni dokument pominje DOCSIS bridge i modele Ubee i Technicolor CGA2121, ali se odnosi na bitstream uslugu drugom operatoru. Zato ne obećavamo da korisnički servis SBB-a uključuje bridge fizičkim licima po istom pravilu. Pitajte za svoj modem, paket i TV.2
Za Supernovu i Orion nismo našli javno pouzdanu, aktuelnu proceduru koja određuje Bridge Mode, PPPoE, VLAN i CGNAT za sve kućne korisnike. Podrška mora potvrditi parametre vaše konkretne veze. Lokalni FTTH provajderi mogu koristiti sasvim drugačiju kombinaciju.
Poruka koju možete poslati operateru
Dobar dan. Želim da povežem sopstveni ruter kao glavni ruter. Da li za moj paket i model ONT-a ili modema podržavate Bridge Mode? Koji LAN port tada radi kao bridge port? Da li moj WAN treba podesiti na DHCP/IPoE, PPPoE ili statičke parametre? Ako je PPPoE, kako bezbedno dobijam korisničko ime i lozinku? Da li je potreban VLAN ID i koji tačno? Koji MTU preporučujete? Da li će IPTV, TV box i fiksni telefon nastaviti da rade i na kojim portovima? Da li je moja veza iza CGNAT-a i postoji li opcija javne IPv4 adrese? Molim vas da potvrdite parametre za moj ugovor i opremu.
Za telefonski poziv dovoljno je: „Treba mi Bridge Mode za sopstveni ruter. Koji WAN tip, VLAN, bridge port i PPPoE podaci važe za moj priključak, i da li ostaju TV i telefon?“ Ne tražite nečije tuđe PPPoE podatke i ne kopirajte VLAN ID sa foruma.
Povezivanje i WAN podešavanje korak po korak
- Zabeležite trenutnu šemu: model ISP uređaja, vezu sa TV prijemnikom i fiksnim telefonom, LAN opseg i pristup admin interfejsu. Napravite rezervnu kopiju ako je podržana.
- Povežite LAN ISP uređaja u WAN ličnog rutera. Ako je bridge aktiviran, koristite port koji je operater označio. Prvi test uradite žično, sa računarom na LAN portu ličnog rutera.
- Na ličnom ruteru uključite Router Mode, promenite administratorsku lozinku i odredite LAN mrežu koja se ne preklapa sa mrežom ISP rutera. Primer: ISP
192.168.1.0/24, lični192.168.50.0/24. - Za ISP ruter u običnom Router Mode-u počnite sa DHCP / Automatic IP. Za pravi bridge koristite tačno parametre dobijene od operatera: DHCP/IPoE, PPPoE ili, ređe, ručno zadatu statičku WAN IP, masku, gateway i DNS. Statička LAN adresa TV-a nije isto što i statička javna WAN adresa.
- Kod PPPoE unesite tačno korisničko ime i lozinku, eventualni VLAN i MTU iz uputstva operatera. Ne pogađajte VLAN. Kod A1 opisanog GPON scenarija zvanični dokument navodi MTU 1492.5
- Pre uključivanja VPN-a potvrdite da računar iza ličnog rutera otvara više sajtova, da DNS radi i da TV/telefon ostaju funkcionalni. Tek tada dodajte VPN profil.
Ako WAN nema adresu, proverite kabl, pravi port, da li je bridge zaista aktiviran, DHCP/PPPoE izbor i eventualno potrebu da operater osveži sesiju. Ne resetujte ISP uređaj koji ima posebnu operatersku konfiguraciju bez dogovora s podrškom.
IPTV i VoIP su posebne usluge
TV prijemnik koji dobija kanale preko mreže često zavisi od posebnog VLAN-a, multicast saobraćaja, IGMP Proxy/Snooping funkcija ili određenog LAN porta. Fiksni telefon može koristiti VoIP profil na ISP uređaju. Premestiti te uređaje naslepo iza VPN rutera može prekinuti uslugu. Pre Bridge Mode-a pitajte: „Da li će televizija i fiksni telefon nastaviti da rade?“ Ako ISP zadržava TV/VoIP na svom portu, ostavite prijemnik i telefon tamo dok ne dobijete potvrđenu šemu. VPN za aplikaciju na Smart TV-u nije isto što i operaterski IPTV za STB.
WireGuard ili OpenVPN?
| Osobina | WireGuard | OpenVPN |
|---|---|---|
| Transport | UDP | UDP ili TCP profil |
| Tipična konfiguracija | Ključevi, adrese, peer i rute | .ovpn, sertifikati i eventualni nalog |
| Opterećenje rutera | Često niže za isti korisni protok | Često više na slabijem CPU-u |
| Kompatibilnost | Zahteva podršku rutera i VPN servisa | Široko podržan na starijoj opremi |
| Dijagnostika | Handshake, rute, peer i firewall | Logovi, TLS, autentifikacija i rute |
| Posebna prednost | Jednostavniji početak i često bolja brzina | TCP kao opcija kad UDP ne prolazi |
WireGuard je dobar prvi izbor ako ga podržavaju i ruter i VPN servis. OpenVPN ostaje koristan za postojeće profile i okruženja gde je TCP potreban. Nema univerzalne garancije brzine ili stabilnosti. Poređenje izvršite na istom ruteru i istoj vezi. Zvanična dokumentacija OpenVPN-a potvrđuje UDP i TCP režime, a OpenWrt opisuje WireGuard klijent na ruteru.8
Univerzalni postupak za WireGuard
- U nalogu svog VPN provajdera napravite konfiguraciju za ruter, po mogućnosti za obližnji server. Sačuvajte je privatno. Ne objavljujte
PrivateKeyu poruci ili screenshotu. - Na ruteru otvorite VPN Client, odaberite WireGuard i uvezite konfiguracioni fajl ako je podržano. Ako nije, unesite polja ručno.
- U sekciji
[Interface],PrivateKeyje tajna lokalnog klijenta;Addressje adresa unutar tunela;DNSje predlog resolvera, čija stvarna primena zavisi od firmware-a. - U sekciji
[Peer],PublicKeyidentifikuje udaljeni peer;Endpointje adresa i port VPN servera;AllowedIPsodređuje mreže koje se usmeravaju kroz tunel.0.0.0.0/0obično znači sav IPv4 za klijente obuhvaćene pravilom rutera.::/0uključite samo ako servis i ruter zaista tuneluju IPv6.PersistentKeepalivese koristi kada je potrebno održavati NAT mapiranje. - Sačuvajte profil, uključite ga, pa proverite handshake, rast broja prenetih bajtova i javnu IP sa uređaja koji treba da koristi VPN. Handshake bez prenosa ne potvrđuje ispravno rutiranje.
Univerzalni postupak za OpenVPN
Preuzmite aktuelni .ovpn profil od servisa i uvezite ga u OpenVPN Client. Firmware može tražiti korisničko ime i lozinku odvojeno od naloga za sajt. Profil može sadržati ili referencirati CA sertifikat, klijentski sertifikat, privatni ključ, tls-auth ili tls-crypt. Ne preskačite te elemente ako ih profil traži. Počnite sa UDP profilom, a TCP probajte ako je UDP blokiran ili konkretna mreža to zahteva. Posle uvoza proverite status, log i stvarni prenos, zatim javnu IP i DNS. Ne mešajte datoteku za VPN Server na kućnom ruteru sa profilom klijenta ka komercijalnom servisu.9
Gde se to nalazi u interfejsu
- ASUS sa VPN Fusion podrškom: otvorite VPN Fusion, dodajte WireGuard ili OpenVPN profil, a zatim dodelite uređaje profilu. ASUS opisuje i više istovremenih tunela, ali konkretan model mora podržati funkciju.10
- TP-Link sa VPN Client podrškom:
Advanced > VPN Client, dodajte profil, pa uređaje u Device List. TP-Link navodi da samo izabrani uređaji koriste tunel; WireGuard zavisi od modela i revizije.11 - Cudy: otvorite VPN Client, proverite protokole navedene baš za svoju reviziju, pa koristite VPN On/Off po uređaju ako ga firmware prikazuje. WR1500 1.0 navodi WireGuard, ali ne navodi OpenVPN Client. WR3000 1.0 navodi oba.12
- GL.iNet: u firmware-u 4.9.x koristite VPN Dashboard i VPN Client Profile. Možete odrediti klijente za tunel i zaseban Kill Switch za njega. Nazivi opcija se razlikuju na starijem firmware-u.13
- MikroTik: RouterOS podržava WireGuard, routing tables, rules i firewall, ali nema jednostavan univerzalni „uvezi VPN za TV“ postupak. Za početnika je razumnije pratiti zaseban vodič za RouterOS i prvo napraviti sigurnu osnovnu mrežu.14
Samo TV kroz VPN, ostatak mreže direktno
Full Tunnel šalje sav saobraćaj obuhvaćenih uređaja kroz VPN. Split Tunneling ili Policy Routing bira uređaje, odredišta ili tipove saobraćaja. Za većinu domaćinstava pravilo po uređaju je najjasnije. Dodelite TV-u stabilnu lokalnu IP putem DHCP rezervacije, pa ga označite u VPN listi. Proverite i na TV-u, ne samo na laptopu, da aplikacija koristi očekivanu javnu IP.
TV dnevna soba -> VPN Nemačka
TV spavaća soba -> VPN SAD, samo ako ruter podržava drugi profil
Laptop -> direktan internet
Telefon -> direktan internet
Konzola -> direktan internet
Ako želite različite VPN države istovremeno, tražite više aktivnih tunela i pravila po uređaju, ne samo mogućnost čuvanja više profila. ASUS VPN Fusion i noviji GL.iNet VPN Dashboard imaju dokumentovane mehanizme za takvu raspodelu, ali broj tunela i ponašanje pri padu zavise od modela i firmware-a.1013 Ako je VPN potreban samo televizoru, često je bolje da laptop i telefon ostanu na direktnoj vezi. Poslovni laptop može imati svoj obavezni VPN, a dodatno tunelovanje preko kućnog rutera može zakomplikovati pristup.
Kill Switch, DNS, IPv6 i MTU
Kill Switch sprečava da saobraćaj namenjen VPN-u automatski pređe na običan WAN kada tunel padne. Globalna blokada može isključiti internet svima; pravilo po tunelu ili uređaju pogađa samo izabrane klijente. GL.iNet dokumentuje i globalnu i pojedinačnu opciju u novijem VPN Dashboard-u.13 Kod drugih modela proverite ponašanje, ne oslanjajte se na naziv opcije. Ne unosite nasumična firewall pravila sa interneta. Proveru radite tako što na testnom uređaju otvorite stranicu za IP, zatim prekinete VPN tunel i potvrdite da internet staje za taj uređaj, dok lokalni pristup ruteru ostaje moguć.
DNS leak nastaje kada uređaj koristi VPN za veb saobraćaj, a DNS upite šalje operateru ili drugom neočekivanom resolveru. Pre i posle uključivanja VPN-a proverite koji resolver vidi test sajt, ali imajte na umu da browser sa sopstvenim DoH-om može koristiti drugi DNS od operativnog sistema. VPN DNS, DNS over TLS/HTTPS, Quad9, Cloudflare, NextDNS i AdGuard DNS su različiti izbori poverenja i filtriranja. Javni DNS sam po sebi ne garantuje veću privatnost. Ako ruter ima opciju da za VPN klijente koristi DNS dobijen kroz tunel, to je obično najjednostavniji početak.
IPv6 leak je moguć kada VPN usmerava IPv4, a IPv6 sa uređaja i dalje izlazi preko ISP-a. Proverite da li provajder daje IPv6 kroz tunel, da li profil sadrži IPv6 adresu i rutu i da li ruter to primenjuje. Ako VPN nema IPv6, ograničite IPv6 za VPN klijente ili u odgovarajućoj mreži dok ne pronađete podržano rešenje. Ne isključujte IPv6 u celoj kući samo zato što jedan profil nema podršku. Potvrdite rezultat IPv6 testom sa samog obuhvaćenog uređaja.
MTU je najveći paket koji veza prenosi bez fragmentacije, a MSS ograničava TCP sadržaj u paketu. PPPoE i VPN dodaju zaglavlja, pa pogrešan MTU može dovesti do toga da samo neki sajtovi rade, video zastajkuje ili tunel ima handshake bez korisnog saobraćaja. Najpre koristite vrednost koju navodi operater ili proizvođač i automatsko prilagođavanje MSS ako ga firmware nudi. Ne kopirajte proizvoljne vrednosti. A1 dokumentuje 1492 za opisani PPPoE bridge scenario, ali to nije preporuka za WireGuard MTU niti za drugi ISP.5
Koliku VPN brzinu možete očekivati?
Razdvojite Wi-Fi link brzinu, stvarni Wi-Fi prenos, običan WAN protok, WireGuard Client, OpenVPN Client i eventualni IPsec rezultat. To su različite metrike. CPU, kriptografija, firmware, VPN server, udaljenost, opterećenje, ISP brzina, MTU i broj konekcija utiču na rezultat. Ruter sa Wi-Fi oznakom AX3000 može u OpenVPN klijentu biti ograničen na približno stotinu megabita, ako to pokazuju njegovi testovi.
Cudy za WR3000 1.0 objavljuje OpenVPN Client upload/download 90/120 Mbps i WireGuard Client 224/230 Mbps. To su proizvođački rezultati, ne garantovana kućna brzina.15 GL.iNet za Flint 2 trenutno navodi do 900 Mbps za WireGuard Client i do 880 Mbps za OpenVPN sa DCO u lokalnom testu; stariji datasheet iz 2024. navodi samo oko 190 Mbps za OpenVPN bez tog uslova. Firmware, DCO, profil i metod testiranja moraju biti navedeni kada se rezultati upoređuju.16 Za ostale modele u tabeli nismo našli pouzdan javni podatak o VPN Client protoku.
Testirajte isti računar, najbolje Ethernetom: VPN isključen, zatim uključen, uz isti speed test server kad je moguće. Ponovite nekoliko puta i zabeležite download, upload, ping i jitter. VPN često povećava latenciju jer paket putuje i do VPN servera. Na 2,4 GHz mreži, daleko od rutera ili na zagušenom kanalu Wi-Fi može biti usko grlo pre VPN-a.
Ako je internet do 300 ili 500 Mbps, gigabitni WAN je dovoljan sa stanovišta samog porta. Za priključak od 1,5 ili 2 Gbps potreban je najmanje 2,5 GbE WAN, a za više od 1 Gbps na jednom žičnom uređaju i odgovarajući LAN put. VPN CPU može ograničiti brzinu mnogo pre porta. Jedan 2,5 GbE port na ruteru ne znači automatski 2,5 Gbps do svakog LAN uređaja.
Koji ruter kupiti: provereni modeli i cene
Cene i dostupnost proverene 29. septembra 2026. RSD vrednosti su sa linkovanih stranica; kategorije „do 50“, „oko 100“ i „oko 200 EUR“ služe za orijentaciju, bez pretvaranja valute po promenljivom kursu. „Nema podatka“ znači da nećemo izmišljati VPN throughput ili lokalnu cenu. Obavezno proverite tačan model, oznaku verzije na nalepnici, regionalni firmware i trenutne zalihe.
| Model i rang | Proverena cena | Wi-Fi i portovi | WG Client / OVPN Client | Pravila po uređaju | Objavljen VPN Client protok | Za koga |
|---|---|---|---|---|---|---|
| Cudy WR1500 1.0, do 50 EUR | 2.600 do 3.520 RSD, uporedna ponuda | Wi-Fi 6, 1G WAN + 3x 1G LAN | Da / nije naveden | VPN On/Off | Nema pouzdanog javnog podatka | Najniži budžet, WireGuard 17 |
| Cudy WR3000 1.0, do 50 EUR | 3.490 RSD, Pinshop bez zaliha | Wi-Fi 6, 1G WAN + 3x 1G LAN | Da / da | VPN On/Off | WG 224/230, OVPN 90/120 Mbps | Budžet izbor kad je dostupan 15 |
| Cudy WR1300E 1.0, do 50 EUR | 3.995 RSD, AV Market | Wi-Fi 5, 1G WAN + 2x 1G LAN | Da / da | VPN On/Off | Nema pouzdanog javnog podatka | Jeftina alternativa, stariji Wi-Fi 18 |
| ASUS RT-AX53U | 11.499 RSD, ePonuda lista | Wi-Fi 6, 1G WAN + 3x 1G LAN | Ne / da | Nema potvrđen VPN Fusion | Nema pouzdanog javnog podatka | Samo ako vam odgovara OpenVPN 19 |
| TP-Link Archer BE220, oko 100 EUR | od 8.765 RSD, ePonuda lista | Wi-Fi 7, 1G WAN + 4x 1G LAN | Da / da | Device List | Nema pouzdanog javnog podatka | Wi-Fi 7 uz gigabitne portove 20 |
| TP-Link Archer AX55, oko 100 EUR | 9.990 RSD, Uspon cenovnik | Wi-Fi 6, gigabitni portovi | Da za V4 datasheet / da | Device List | Nema pouzdanog javnog podatka | Samo uz proveru revizije i nižu cenu 21 |
| ASUS RT-BE50, oko 100 EUR | 12.999 RSD, Tehnomedia | Wi-Fi 7, 2.5G WAN + 3x 1G LAN | Da / da | VPN Fusion | Nema pouzdanog javnog podatka | Jednostavan izbor sa 2.5G WAN 22 |
| ASUS TUF Gaming BE3600, oko 200 EUR | 18.499 RSD, Games, na stanju u trenutku provere | Wi-Fi 7, 2.5G WAN/LAN + gigabitni portovi | Da / da | VPN Fusion | Nema pouzdanog javnog podatka | Više funkcija bez RouterOS krive učenja 23 |
| MikroTik hAP ax3, oko 200 EUR | 21.690 RSD, Uspon cenovnik | Wi-Fi 6, 1x 2.5G + 4x 1G | WireGuard i OpenVPN Client u RouterOS, uz proveru kompatibilnosti konfiguracije | Routing rules i firewall | Nema pouzdanog javnog Client rezultata | Napredni korisnici 14 |
| GL.iNet Flint 2 GL-MT6000 | Lokalna pouzdana cena nije potvrđena; proizvođač 169,99 USD, bez troškova uvoza | Wi-Fi 6, 2x 2.5G + 4x 1G | Da / da | VPN Dashboard i više tunela | WG do 900; OVPN sa DCO do 880 Mbps u lokalnom testu | Opcija ako možete povećati budžet i proveriti ukupnu cenu 16 |
Kako tumačiti tri cenovna ranga
Do približno 50 EUR: WR1500 je najjeftiniji za WireGuard i ima 1 GHz CPU, 128 MB RAM, IPv6 i per-device VPN On/Off u zvaničnoj specifikaciji. OpenVPN Client u toj specifikaciji nije naveden. WR3000 1.0 je snažniji, sa 1,3 GHz dual-core CPU, 256 MB RAM i objavljenim VPN testovima, ali konkretna proverena niska ponuda trenutno nema zaliha. WR1300E 1.0 ima stariji Wi-Fi 5, 880 MHz dual-core CPU i 128 MB RAM. Za sva tri proverite firmware i tačnu hardversku reviziju.171518
Oko 100 EUR: BE220 ima WireGuard i OpenVPN klijenta, EasyMesh i PPPoE, ali samo gigabitne portove. RT-BE50 donosi 2,5 GbE WAN, VPN Fusion, AiMesh, PPPoE i DNS over TLS. AX55 ostaje smislen samo kada njegova cena i revizija daju prednost nad BE220. TP-Link datasheet za AX55 4.0 potvrđuje oba VPN klijenta, ali tu tvrdnju ne treba preneti na svaku stariju reviziju.202221 ASUS RT-AX53U ne pripada budžetu do 50 EUR po proveravanoj domaćoj ceni i u zvaničnom poređenju nema WireGuard Client ni VPN Fusion.19
Oko 200 EUR: TUF BE3600 ima 1 GB RAM, USB 3.2, AiMesh i VPN Fusion. MikroTik hAP ax3 ima 1,8 GHz četvorojezgarni CPU, 1 GB RAM, 2,5 GbE i veoma fleksibilan RouterOS, ali nije najbolji prvi ruter ako ne želite da učite rutiranje i firewall. Flint 2 ima 2 GHz četvorojezgarni CPU, 1 GB RAM, 8 GB eMMC, dva 2,5 GbE porta, Multi-WAN, AdGuard Home i GL.iNet firmware zasnovan na OpenWrt-u. U trenutku provere nemamo dovoljno pouzdanu cenu sa domaćom isporukom da ga svrstamo u lokalni rang do 200 EUR.231416
Izbor po potrebi
- Najjeftinije: WR1500 za WireGuard, uz svest da objavljena specifikacija ne obećava OpenVPN.
- Što manje podešavanja: BE220 ili RT-BE50, prema željenim portovima i interfejsu. Ako VPN treba samo na jednom računaru, koristite aplikaciju.
- Samo Smart TV: tražite uređaj sa jasnom listom klijenata, kao BE220, RT-BE50 ili WR3000.
- Više država i više tunela: proverite tačnu verziju ASUS VPN Fusion ili GL.iNet VPN Dashboard-a.
- Gigabitni internet: prvo tražite potvrđenu VPN Client brzinu. Nemojte kupovati prema Wi-Fi broju na kutiji.
- Preko 1 Gbps ili 2.5 GbE: RT-BE50, TUF BE3600 ili Flint 2 imaju odgovarajući WAN port, ali pogledajte i LAN portove.
- OpenWrt i napredna pravila: Flint 2 je pristupačniji kroz svoj firmware; čist OpenWrt traži više rada.
- MikroTik: hAP ax3 birajte kad želite detaljnu kontrolu i spremni ste da održavate RouterOS konfiguraciju.
OpenWrt, Merlin i firmware
OpenWrt je zaseban firmware sa paketima za WireGuard, firewall, VLAN, SQM i policy routing. Daje fleksibilnost uz više odgovornosti: pogrešna slika firmware-a može onesposobiti uređaj, pojedini Wi-Fi drajveri ili funkcije mogu se razlikovati od fabričkog softvera, a uslovi garancije zavise od prodavca. Pre instalacije proverite tačnu reviziju u OpenWrt Table of Hardware. GL.iNet koristi firmware zasnovan na OpenWrt-u, što nije isto što i automatska podrška za svako uputstvo namenjeno čistom OpenWrt-u.24
ASUSWRT-Merlin je zaseban projekat sa vlastitom listom podržanih modela. RT-AX53U, RT-BE50 i TUF BE3600 nisu na zvaničnoj Merlin listi podržanih modela u trenutku provere. Proverite aktuelnu listu pre bilo kakvog flešovanja, jer se može menjati. Fabrički firmware može već imati sve funkcije koje vam trebaju.
Kod svakog proizvođača proverite tačan model, reviziju V1/V2/V3 ili drugu oznaku, region i datum firmware-a. Pre kupovine polovnog uređaja sa KupujemProdajem pitajte da li je nov ili otvaran, za fiskalni račun i garanciju, originalno napajanje, stanje antena, firmware i vezu sa prethodnim cloud nalogom. Jedan oglas nije reprezentativna tržišna cena. Po preuzimanju uradite factory reset, ažuriranje iz zvaničnog izvora i promenu admin lozinke.
Kako dokazati da VPN zaista radi
- Sa testnog uređaja iza ličnog rutera zabeležite javnu IPv4, eventualnu IPv6, DNS resolvere i državu pre uključivanja VPN-a.
- Uključite profil i proverite status tunela, handshake ili OpenVPN log i stvarne TX/RX bajtove.
- Ponovite proveru sa istog uređaja. Očekujete IP VPN izlaza i DNS koji odgovara planiranoj konfiguraciji. Proverite i IPv6. Na browseru proverite WebRTC kandidatske adrese ako vam je ta izloženost važna.
- Ponovite na TV-u ili drugom uređaju koji ste označili u policy pravilu. Laptop koji nije označen treba da zadrži običnu izlaznu vezu.
- Isključite VPN tunel namerno. Ako vam je važan Kill Switch, označeni uređaj tada ne sme neprimetno preći na ISP WAN.
- Zabeležite rezultate i tek onda premestite ostatak uređaja. Baza geolokacije može prikazati pogrešan grad ili državu; javna IP i putanja su pouzdaniji pokazatelji od jedne mape.
VPN na ruteru štiti samo saobraćaj koji stvarno prolazi kroz taj ruter i izabrani tunel. Telefon na mobilnim podacima, uređaj na Wi-Fi mreži ISP rutera ili TV mimo VPN policy pravila nisu obuhvaćeni. VPN šifruje saobraćaj do VPN servera, ali ne uklanja potrebu da verujete provajderu. Proverite njegovu politiku logovanja, vlasništvo, nezavisne audite, DNS i IPv6 podršku. Servisi za streaming mogu blokirati VPN izlaze i ne postoji garancija drugog kataloga. Za igre VPN obično povećava ping, osim u posebnim slučajevima loše rute. Kod torrenta VPN menja IP koji vide peer-ovi, ali konfiguracija, curenja i pravila o autorskim pravima i dalje važe.
Kada nešto ne radi
| Problem | Šta prvo proveriti | Sledeći korak |
|---|---|---|
| Lični ruter nema WAN IP | Kabl LAN u WAN, pravi bridge port, DHCP ili PPPoE | Potvrda sesije i porta kod ISP-a |
WAN je 192.168.x.x | ISP uređaj verovatno rutira | To je očekivano bez Bridge Mode-a |
WAN je 100.64.x.x | Proverite da li adresu dodeljuje ISP ili drugi ruter | Pitajte ISP za CGNAT ako vam treba dolazni pristup |
| PPPoE ne radi | Kredencijali, VLAN i aktiviran bridge | Ne pogađajte podatke, tražite ih od ISP-a |
| VPN se ne povezuje | Datum/sat rutera, DNS, endpoint, nalog ili sertifikati | Proverite log i probajte drugi server |
| WireGuard ima handshake, ali nema saobraćaja | AllowedIPs, LAN i VPN rute, firewall, DNS | Test IP pa DNS, zatim MTU |
| OpenVPN radi, ali je spor | CPU i UDP/TCP profil | Test žično i uporedite sa WireGuard-om |
| Samo neki sajtovi rade | MTU/MSS, DNS ili IPv6 | Koristite potvrđene vrednosti, proverite oba protokola |
| DNS test pokazuje ISP | VPN DNS politika ili browser DoH | Proverite ruter i browser posebno |
| IPv6 pokazuje ISP | VPN ne tuneluje IPv6 | Ograničite IPv6 za VPN klijente dok se ne reši |
| TV ili IPTV je prestao da radi | Pomešana Smart TV aplikacija i operaterski STB | Vratite STB na ISP port i proverite VLAN/IGMP sa podrškom |
| Streaming odbija vezu | VPN IP je blokirana ili baza lokacije kasni | Probajte drugi dozvoljeni server, bez obećanja uspeha |
| NAT Type je Strict ili port forwarding ne radi | Double NAT, CGNAT, firewall | Utvrdite koji sloj zaustavlja dolaznu vezu |
| Veza povremeno pada | Slab Wi-Fi, VPN endpoint ili ISP prekid | Merite žično, pregledajte log i testirajte drugi server |
Najčešće greške su kupovina rutera sa samo VPN Passthrough opcijom, mešanje Client i Server funkcije, LAN u LAN povezivanje za Router Mode, AP Mode umesto rutiranja, isti LAN opseg na oba rutera, pogrešan PPPoE ili VLAN, oslanjanje na Wi-Fi oznaku kao VPN brzinu i zaključak da je privatna WAN adresa kvar. U ovu grupu spadaju i neproveren Kill Switch, DNS i IPv6, star firmware, fabrička admin lozinka i reset ISP uređaja sa posebnim IPTV/VoIP podešavanjem.
Bezbedno održavanje
Promenite admin lozinku, koristite WPA2-AES ili WPA3 prema mogućnostima uređaja, postavite jaku Wi-Fi lozinku i isključite administraciju preko WAN-a ako vam ne treba. Ažurirajte firmware sa zvaničnog sajta za tačnu reviziju, proverite checksum ako je proizvođač objavio hash, sačuvajte backup konfiguracije i odvojite IoT mrežu ako ruter to omogućava. Ne izlažite admin interfejs internetu. Posle ažuriranja ponovite test VPN-a, Kill Switch-a, DNS-a i IPv6.
Često postavljana pitanja
Da li je Bridge Mode potreban za VPN na ruteru?
Ne. Povežite WAN ličnog rutera na LAN ISP rutera i podesite odlazni VPN Client. Bridge je koristan kada želite da lični ruter preuzme glavno rutiranje.
Da li VPN Client radi iza CGNAT-a?
U većini slučajeva da, jer sam pokreće odlaznu vezu. CGNAT pre svega otežava dolazni pristup kućnom VPN Server-u.
Treba li mi javna ili statička IP?
Za komercijalni VPN Client uglavnom ne. Javna adresa je važna za direktan dolazni pristup, a statička olakšava trajnu adresu servera.
Mogu li koristiti VPN bez dodatnog rutera?
Da, putem aplikacije na uređaju ili putem ISP rutera ako on zaista podržava VPN Client. Passthrough nije zamena.
Može li samo Smart TV da koristi VPN?
Da, ako ga povežete na VPN ruter i u pravilima izaberete samo TV. Preporučljiva je DHCP rezervacija za taj uređaj.
Mogu li istovremeno koristiti dva VPN servera?
Samo ako konkretan ruter i firmware podržavaju više aktivnih tunela i pravila po uređaju. Više sačuvanih profila samo po sebi nije dovoljno.
Da li VPN usporava internet?
Može. Rezultat zavisi od CPU-a, protokola, servera, ISP veze i lokalnog Wi-Fi-ja. Uporedite žične testove sa istim uslovima.
Da li je WireGuard uvek brži od OpenVPN-a?
Često jeste na kućnim ruterima, ali ne u svim mrežama i konfiguracijama. Proverite konkretan model i server.
Mogu li koristiti VPN na SBB-u, mts-u, Yettelu i A1?
Odlazni VPN Client iza ISP rutera načelno može raditi kod svakog od njih. Bridge, WAN parametri, TV i javna IP razlikuju se po paketu i opremi.
Mogu li potpuno zameniti ONT operatera svojim ruterom?
Ne pretpostavljajte. Optička terminacija često mora ostati na ISP opremi, a lični ruter se povezuje Ethernetom. A1 to izričito navodi za dokumentovani GPON scenario.
Da li Bridge Mode gasi Wi-Fi operaterskog rutera?
Zavisi od modela i konfiguracije operatera. Pitajte podršku šta ostaje aktivno i proverite posle promene.
Da li IPTV i fiksni telefon rade posle Bridge Mode-a?
Mogu, ali često traže posebne portove, VLAN ili profil na ISP uređaju. Potvrdite to pre promene.
Šta je Double NAT?
Dva rutera redom prevode adrese, na primer ISP ruter i lični ruter u Router Mode-u. Odlazni VPN obično radi, ali dolazne veze su složenije.
Šta je CGNAT?
Prevođenje adresa u mreži operatera zbog deljenja javne IPv4. Razlikuje se od Double NAT-a u vašem stanu.
Da li DMZ uklanja Double NAT?
Ne. Prosleđuje većinu dolaznog saobraćaja od ISP rutera ka jednom hostu, dok oba NAT sloja ostaju.
Koji ruter je najbolji prvi izbor?
Za jeftin WireGuard proverite WR1500 ili dostupnost WR3000. Za jasna pravila po uređaju i jednostavan interfejs pogledajte BE220 i RT-BE50. Budžet i potreban WAN port odlučuju.
Da li je MikroTik hAP ax3 dobar za početnika?
Odličan je za korisnika koji želi da uči RouterOS i održava routing i firewall pravila. Za brz početak sa komercijalnim VPN-om postoje jednostavniji interfejsi.
Treba li mi Wi-Fi 7?
Ne zbog samog VPN-a. Važniji su VPN protokol, CPU, firmware, policy funkcije i portovi.
Treba li mi 2.5 GbE?
Ako vam je WAN brži od gigabita ili želite bržu lokalnu žičnu vezu, da. Proverite oba kraja linka i VPN performanse.
Da li VPN na ruteru obuhvata svaki uređaj?
Samo one koji su povezani iza njega i čiji saobraćaj odgovara VPN pravilu. Uređaji na drugom Wi-Fi-ju ili mobilnoj mreži nisu obuhvaćeni.
Kako znam da Kill Switch stvarno radi?
Namerno isključite tunel dok testni uređaj koristi VPN. Taj uređaj ne sme preći na običnu javnu IP.
Zašto DNS test i dalje pokazuje drugog provajdera?
Ruter, operativni sistem ili browser mogu koristiti različite resolvere. Proverite svaki sloj, posebno DoH u browseru.
Da li VPN garantuje pristup streaming katalogu druge zemlje?
Ne. Platforma može blokirati VPN izlaz ili drugačije odrediti dostupnost sadržaja.
Da li je IP 192.168.1.2 na WAN-u znak kvara?
Ne ako lični ruter stoji iza ISP rutera koji rutira. To je očekivana privatna adresa u scenariju bez Bridge Mode-a.
Praktičan zaključak
Za većinu korisnika kojima treba VPN na televizoru ili nekoliko kućnih uređaja, najkraći put je: izaberite ruter sa potvrđenim WireGuard Client-om, povežite ga LAN ISP rutera u WAN ličnog, proverite običan internet, uključite VPN samo za željene uređaje i testirajte IP, DNS, IPv6 i ponašanje pri prekidu. Tek ako vam Double NAT pravi konkretan problem ili želite da lični ruter bude glavni gateway, tražite Bridge Mode od operatera. Ne plaćajte javnu ili statičku IPv4 samo zbog običnog odlaznog VPN klijenta.
Provereni izvori
Footnotes
-
SBB, tehnički uslovi za internet i veleprodajna standardna ponuda sa DOCSIS bridge opisom. ↩ ↩2 ↩3
-
mts, sopstveni modem ili ruter, objavljeno 2018 i mts poslovni FAQ o bridge i kredencijalima, 2020. ↩ ↩2
-
Yettel, česta pitanja za optički internet, Bridge Mode i statičku IP i zvanična forma. ↩ ↩2
-
A1 Srbija, tehničke specifikacije za povezivanje sopstvenog Layer 3 rutera na GPON. ↩ ↩2 ↩3 ↩4
-
Orion, biznis internet paketi; ne predstavlja kućni Bridge postupak. ↩
-
OpenWrt, WireGuard client i OpenVPN, konfiguracioni fajlovi i UDP/TCP. ↩
-
OpenVPN, dokumentacija klijentskih konfiguracionih fajlova. ↩
-
Cudy WR1500 1.0 i WR3000 1.0, zvanične specifikacije. ↩
-
GL.iNet, VPN Dashboard za firmware 4.9.x i Kill Switch. ↩ ↩2 ↩3
-
MikroTik hAP ax3 specifikacija, WireGuard dokumentacija, OpenVPN Client dokumentacija i Policy Routing. MikroTik navodi da nisu implementirane sve mogućnosti OpenVPN-a, zato treba proveriti konfiguraciju konkretnog VPN provajdera. ↩ ↩2 ↩3
-
GL.iNet Flint 2, aktuelna specifikacija i uslovi testa i datasheet iz 2024. sa starijim OpenVPN rezultatom. ↩ ↩2 ↩3
Kako najbolje koristiti ChatGPT u 2026: režimi, promptovi, web pretraga, izvori, aplikacije i profesionalni workflow
Kompletna master enciklopedija ChatGPT-a u 2026: stabilni vodič kroz sve režime (Chat, Search, Deep Research, Work, Study, Projects, Library, Apps), pravila prompt inženjeringa, prompt optimizer i gigantska prompt biblioteka sa 36 domena i 990+ gotovih promptova.
RAG, Vektorske baze i Lokalni LLM
Naučite kako da povežete lokalni AI sa sopstvenim dokumentima koristeći RAG tehnologiju bez deljenja tajni sa svetom.
Google i DeepMind AI modeli 2026: Gemini 3.8, Gemma 4, Veo, Nano Banana, Robotics, Genie i Alpha sistemi
Sveobuhvatan i tehnički verifikovan pregled aktuelnih Google i Google DeepMind AI modela u 2026. godini: od Gemini 3.8 Flash i Live modela, preko Nano Banana 2 i Veo 3.1, do Gemma 4 otvorenih modela, humanoidne robotike i Alpha biologije.
[Udemy] - Laptop Repair 101: Mastering Laptop Motherboard Diagnostics
Learn how to diagnose and repair issues with your laptop motherboard, including voltage testing, RAM, and CPU circuits.
Veliki vodič za preuzimanje fajlova 2026: download manageri, torrenti, P2P, Usenet i alati
Veliki vodič kroz download managere, torrente, P2P, Usenet, debrid servise, DDL izvore i alate za bezbedno preuzimanje fajlova.
Google Drive kao privatni SFTP server uz Rclone na Windows-u
Kako pretvoriti Google Drive u privatni SFTP server pomoću Rclone-a na Windows-u, uz OAuth, WinSCP, direktan upload i VFS podešavanja.
Podelite vaše utiske, pitanja ili savete u vezi sa ovim člankom.